Las passkeys para abogados son una alternativa práctica a depender de contraseñas y códigos de verificación que pueden acabar en manos de atacantes. En 2026, un despacho puede recibir correos que imitan a clientes, avisos falsos del gestor documental o solicitudes urgentes de acceso. Frente a estas amenazas, la autenticación vinculada al dominio ayuda a impedir que una página fraudulenta reutilice una credencial de inicio de sesión. No elimina todos los riesgos, pero mejora una de las puertas de entrada más explotadas.
La dificultad está en desplegar el sistema sin bloquear el trabajo diario. Una firma pequeña utiliza correo, calendarios, facturación, almacenamiento, banca, portales de clientes y herramientas jurídicas con políticas distintas. La transición debe contemplar dispositivos perdidos, profesionales externos, cuentas compartidas y recuperación. Esta guía explica cómo evaluar e implantar passkeys sin convertir la seguridad en una fuente de interrupciones o de falsa confianza.
Qué es una passkey y qué protege realmente
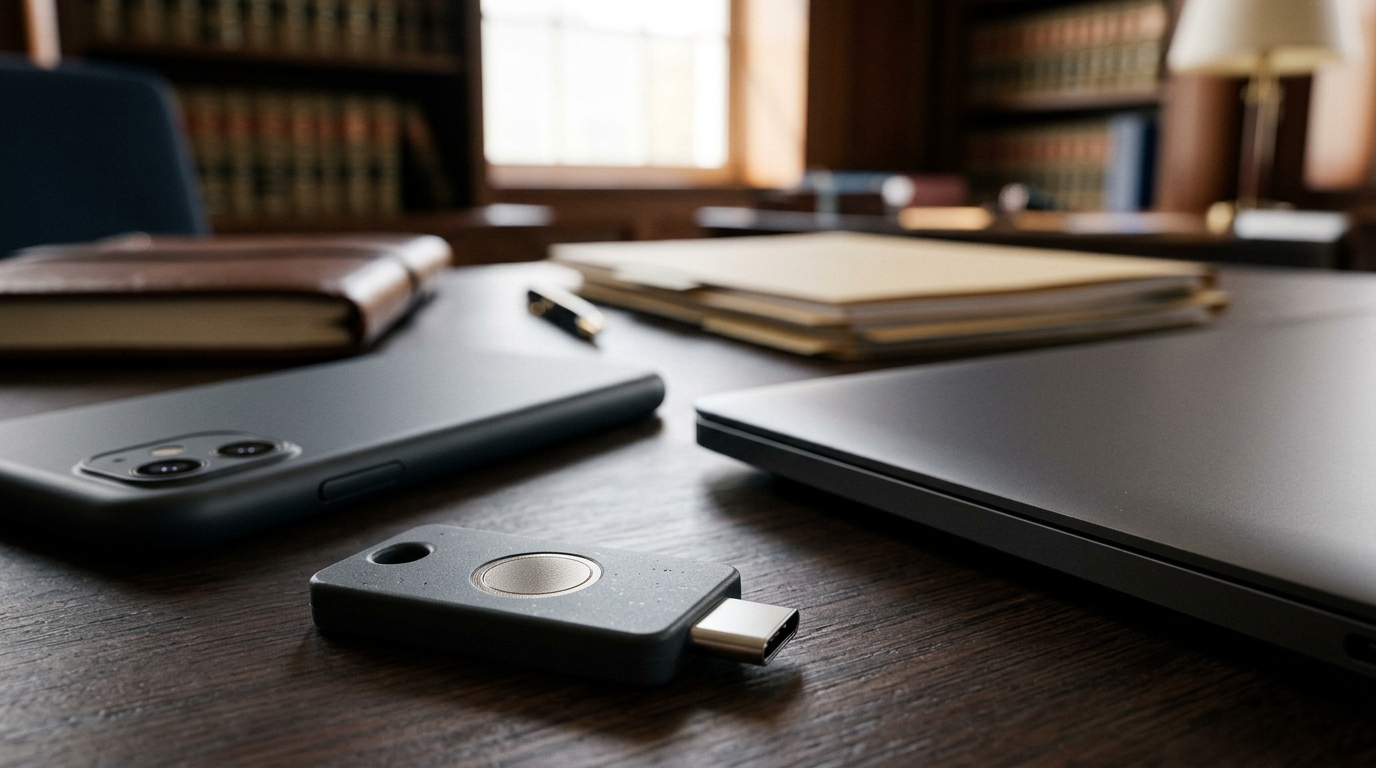
Una passkey utiliza criptografía de clave pública. El servicio conserva una clave pública y el autenticador protege la clave privada; al entrar, el usuario confirma la operación en un dispositivo mediante un mecanismo local, como un PIN o biometría. La clave privada no se introduce en un formulario web como si fuera una contraseña. Además, los métodos basados en FIDO2/WebAuthn pueden vincular la autenticación al dominio legítimo del sitio.
La ventaja principal frente al phishing es que una página impostora no puede reutilizar de la misma manera una autenticación destinada a otro dominio. El NIST explica que las contraseñas y los códigos introducidos manualmente no se consideran resistentes al phishing, mientras que WebAuthn puede aportar esa protección mediante vinculación al nombre del verificador. Eso no significa que cualquier botón etiquetado «sin contraseña» ofrezca idénticas garantías: hay que comprobar la implementación concreta.
Passkeys sincronizadas y llaves físicas: diferencias
Algunas passkeys se sincronizan entre dispositivos mediante un ecosistema protegido; otras quedan vinculadas a un dispositivo o llave de seguridad física. Las primeras pueden simplificar el uso cotidiano y la recuperación cuando cambia el teléfono. Las segundas pueden facilitar controles más restrictivos para cuentas de alto privilegio. La elección no depende solo de comodidad: importan la sensibilidad de los sistemas, los equipos administrados y la capacidad del despacho para prestar soporte.
Las recomendaciones del NIST para autenticadores sincronizables describen tanto sus ventajas como los riesgos de recuperación y sincronización. Una credencial bien protegida pierde valor si cualquiera puede recuperar el perfil completo mediante un correo alternativo poco seguro. Para socios y administradores, conviene estudiar métodos adicionales y verificar el control de las cuentas de recuperación.
Por qué no es igual que un código SMS
Los códigos de un solo uso añaden una barrera respecto de la contraseña, pero una web falsa puede pedir el código y transmitirlo a la sesión auténtica. Los métodos resistentes al phishing están diseñados para impedir ese uso fuera del contexto previsto. Una passkey correctamente implementada reduce esa exposición sin exigir que el abogado interprete cada vez la legitimidad de una pantalla.
Sin embargo, la protección del inicio de sesión no verifica una orden de transferencia ni comprueba que un documento adjunto sea seguro. Un atacante que ya controla una sesión, engaña a un empleado por teléfono o compromete un proveedor puede seguir causando daños. Por eso, la implantación complementa —no reemplaza— el proceso de doble verificación de pagos explicado en la guía sobre deepfakes y fraude de pagos en despachos.
Biometría local, privacidad y control del dispositivo
Cuando una passkey se desbloquea con reconocimiento facial o huella, normalmente el dato biométrico se utiliza de forma local para autorizar el uso de la credencial. No equivale a enviar la huella al sitio del despacho. Aun así, deben consultarse las características concretas de la plataforma, su política de gestión de dispositivos y las condiciones aplicables al tratamiento de datos.
Los equipos personales añaden interrogantes. ¿Qué ocurre si un profesional abandona la firma conservando una passkey sincronizada en su cuenta privada? ¿Existe una forma de revocar sesiones y credenciales? ¿Se pueden exigir dispositivos administrados? La respuesta requiere gobierno de identidades, inventario y baja de accesos. La biometría no sustituye una política de permisos bien diseñada.
Dónde empezar en un despacho jurídico pequeño
El mejor primer paso consiste en identificar las cuentas cuyo compromiso perjudicaría más al despacho. Suelen estar entre ellas el correo principal, el gestor de documentos, la administración del dominio, el panel de WordPress, la plataforma de facturación y las herramientas que permiten invitar usuarios. También merece atención cualquier cuenta que pueda cambiar las opciones de seguridad de otros compañeros.
No todos los servicios aceptan passkeys ni ofrecen la misma administración. Crea una matriz con plataforma, propietario, método de acceso actual, soporte de passkeys, métodos de recuperación y nivel de privilegio. Prioriza dos o tres sistemas con soporte fiable y prueba el proceso con un grupo pequeño. Mantén un método alternativo supervisado hasta confirmar que la recuperación funciona.
Implantación piloto sin bloquear al equipo
Selecciona un socio o responsable, un usuario habitual y una persona que trabaje desde distintos dispositivos. Registra cómo se crea la passkey, cómo se inicia sesión, qué pasa cuando el teléfono no está disponible y qué sucede al cambiar de navegador o equipo. El objetivo no es solo contar accesos exitosos; también importa descubrir quién prestará ayuda durante una urgencia.
Utiliza instrucciones breves y capturas de la plataforma real. Evita que un empleado registre la passkey del despacho dentro de una cuenta personal sin política de autorización. Documenta quién puede añadir un autenticador nuevo y si esa acción exige una verificación reforzada. Antes de ampliar el piloto, prueba la revocación y el cierre de sesiones desde otro dispositivo autorizado.
Recuperación, bajas y cuentas privilegiadas
La recuperación suele ser el punto débil de un despliegue apresurado. Si una cuenta puede restablecerse por un SMS antiguo o un correo que nadie controla, la mejora de la autenticación principal queda incompleta. Establece contactos de recuperación mantenidos por la organización, procedimientos de identificación y un registro de acciones administrativas. Conserva opciones de emergencia sin compartir credenciales entre empleados.
En la salida de un colaborador, revoca acceso al servicio, sesiones abiertas, autenticadores registrados y permisos en aplicaciones conectadas. Cambiar únicamente la contraseña puede ser insuficiente si persisten sesiones o tokens. La guía de ciberseguridad para despachos jurídicos desarrolla un inventario más amplio de dispositivos, proveedores y copias de seguridad que debe acompañar esta tarea.
Cómo medir resultados y mantener un acceso seguro
Un despliegue de passkeys se evalúa con indicadores concretos: porcentaje de cuentas críticas protegidas, fallos de inicio de sesión, solicitudes de recuperación, dispositivos sin inventariar y tiempo para retirar accesos. También conviene medir cuánto trabajo de soporte genera el cambio. Si la mejora se apoya únicamente en una campaña de comunicación, pronto aparecerán excepciones no documentadas.
La supervisión debe identificar cuentas que todavía admitan un acceso vulnerable por vías alternativas. Un usuario con passkey puede conservar una contraseña débil, un segundo factor basado en SMS o una sesión permanente en un dispositivo desprotegido. Revisa estas rutas de forma periódica y no declares «phishing eliminado» solo porque el panel muestre una opción de autenticación moderna.
Plan de 30 días y criterios para ampliar el despliegue
Durante la primera semana, inventaría los sistemas y sus métodos de acceso. En la segunda, habilita passkeys en cuentas piloto y prueba el uso habitual. En la tercera, ensaya escenarios de pérdida de dispositivo, restablecimiento, salida de personal y error de sincronización. En la cuarta, documenta decisiones, forma al equipo y determina qué cuentas pasan a ser obligatorias y cuáles necesitan una alternativa temporal.
Al elegir proveedores, pregunta si admiten autenticación FIDO2/WebAuthn, dispositivos administrados, registro de eventos y revocación centralizada. Comprueba asimismo si las cuentas privilegiadas pueden exigir credenciales vinculadas a hardware y qué opciones tiene el usuario cuando no dispone de su teléfono. El estándar NIST SP 800-63B ayuda a distinguir los mecanismos resistentes al phishing de los que solo añaden pasos.
Relaciona este proyecto con los procesos de portales de clientes y gestión del conocimiento. Un cliente que entrega documentos sensibles necesita saber que el acceso está controlado, aunque no hace falta imponerle el mismo equipamiento que a un administrador del despacho. La política puede definir distintos niveles según funciones y exposición, con una experiencia razonable para cada grupo.
Las passkeys son una mejora concreta, no una promesa de seguridad total. Bien desplegadas, reducen el riesgo de robo de credenciales en páginas falsas; mal gestionadas, pueden trasladar el problema a recuperación, dispositivos personales y excepciones. La estrategia más sólida combina autenticación resistente al phishing, permisos mínimos, capacitación, verificación independiente de pagos y pruebas periódicas de recuperación.
Nota editorial: contenido educativo sobre seguridad digital. Las características de las passkeys dependen del proveedor, dispositivo y configuración; evalúa los requisitos técnicos, profesionales y de privacidad aplicables a tu organización.