Las passkeys para despachos jurídicos representan una alternativa a las contraseñas tradicionales para proteger cuentas, documentos y plataformas profesionales. En 2026, su adopción resulta especialmente relevante porque los ataques de phishing continúan poniendo en riesgo el correo electrónico y los sistemas utilizados por abogados.
Los despachos gestionan información confidencial, contratos, datos personales, estrategias procesales y documentos financieros. Cuando un atacante obtiene acceso a una cuenta, puede comprometer varios de estos recursos.
Durante años, la solución habitual consistió en utilizar contraseñas complejas y activar códigos de verificación. Sin embargo, incluso una contraseña difícil puede ser robada mediante una página falsa.
Las passkeys ofrecen un mecanismo diferente, basado en criptografía de clave pública y autenticación vinculada al servicio legítimo.
Esta guía explica cómo funcionan, qué ventajas ofrecen y cuáles son sus limitaciones. También presenta un plan práctico para comenzar a utilizarlas en un despacho pequeño.
Qué Son las Passkeys para Despachos Jurídicos y Cómo Funcionan
Una passkey es una credencial digital que permite iniciar sesión mediante métodos de autenticación compatibles con los estándares FIDO.
En lugar de depender de una contraseña compartida entre el usuario y el servicio, el sistema utiliza un par de claves criptográficas.
La clave pública se registra en el servicio correspondiente. La clave privada permanece protegida por el dispositivo, el autenticador o el sistema utilizado para administrar la credencial.
Cuando una persona intenta iniciar sesión, el servicio solicita una operación criptográfica que demuestra que dispone de la credencial correcta.
El usuario puede autorizar el acceso mediante reconocimiento facial, huella digital, PIN del dispositivo o una llave física de seguridad.
La biometría normalmente desbloquea la credencial localmente. No significa que el despacho deba enviar la huella digital a cada plataforma donde inicia sesión.
Diferencias Entre Contraseñas, SMS y Autenticación FIDO2
Una contraseña tradicional puede reutilizarse accidentalmente o introducirse en una página fraudulenta. Si el atacante captura esa información, puede intentar acceder al servicio legítimo.
Los códigos de un solo uso enviados por SMS añaden protección frente al robo simple de una contraseña, pero siguen siendo susceptibles de determinados ataques de phishing.
Una persona puede introducir el código en una página falsa y permitir que un atacante lo utilice inmediatamente.
Las passkeys compatibles con FIDO utilizan mecanismos criptográficos vinculados al servicio original. Esto dificulta que una página fraudulenta obtenga una autenticación válida para otro dominio.
Por ejemplo, una passkey registrada para un servicio legítimo no debería autenticar un sitio de phishing que utiliza un dominio diferente.
Esta propiedad se conoce como resistencia al phishing.
La FIDO Alliance identifica las passkeys como métodos resistentes al phishing, aunque la seguridad total de una cuenta también depende de los procedimientos de recuperación y de otros accesos disponibles.
Puede consultar las recomendaciones de FIDO Alliance sobre passkeys.
Passkeys Sincronizadas Frente a Llaves de Seguridad Físicas
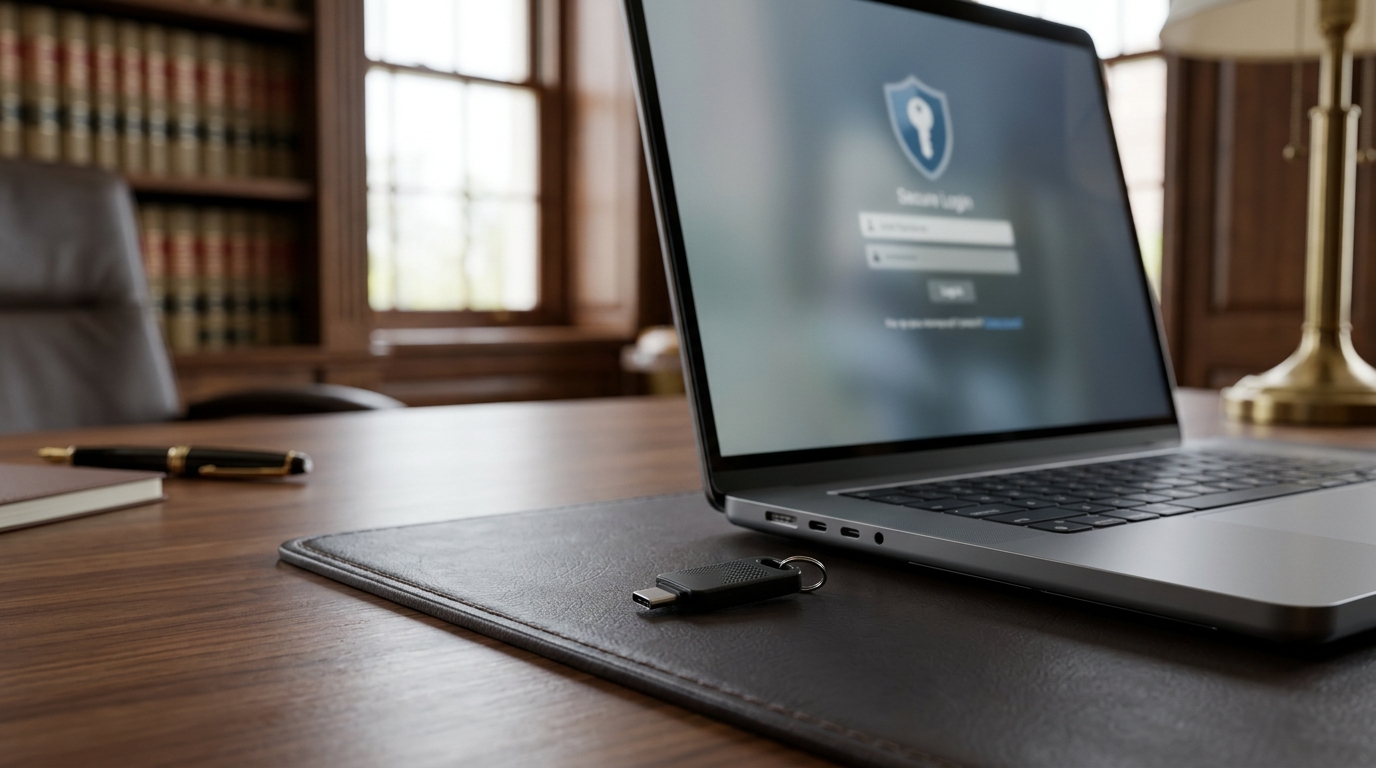
Existen diferentes maneras de almacenar y utilizar las credenciales.
Las passkeys sincronizadas pueden estar disponibles en varios dispositivos mediante un administrador de credenciales compatible.
Esto facilita el acceso cuando una persona utiliza ordenador, teléfono y otros equipos autorizados.
Sin embargo, es importante evaluar la seguridad de la cuenta que administra la sincronización y el procedimiento para recuperar dispositivos.
Las credenciales vinculadas a un dispositivo, como determinadas llaves físicas FIDO2, ofrecen otra opción.
Una llave física puede ser útil para administradores, responsables financieros y personas con acceso a información especialmente sensible.
Las organizaciones deben elegir según sus necesidades de seguridad, facilidad de uso, recuperación y compatibilidad.
No todas las plataformas admiten exactamente los mismos tipos de autenticadores ni las mismas políticas empresariales.

Por Qué el Phishing Representa un Riesgo para Abogados
Un despacho jurídico recibe correos de clientes, proveedores, tribunales, colaboradores y organizaciones externas.
Estos mensajes pueden contener enlaces para descargar documentos, acceder a expedientes o confirmar pagos.
Los atacantes pueden aprovechar esos procesos cotidianos para crear comunicaciones falsas.
Por ejemplo, un mensaje podría afirmar que existe un documento urgente pendiente de revisión y dirigir al destinatario a una página que imita el acceso al correo empresarial.
Si el usuario introduce sus credenciales, el atacante puede intentar utilizarlas para entrar en la cuenta real.
Además, una cuenta comprometida puede utilizarse posteriormente para enviar mensajes fraudulentos a personas que confían en el despacho.
Las passkeys reducen una vía importante de ataque, pero no evitan todos los riesgos.
El robo de sesiones, el malware, los permisos excesivos y la recuperación insegura de cuentas requieren controles adicionales.
Qué Puede Ocurrir Después del Robo de una Cuenta
Cuando un atacante obtiene acceso al correo de un abogado, puede consultar conversaciones anteriores y detectar operaciones en curso.
También puede intentar cambiar instrucciones de pago o solicitar documentación confidencial.
En determinados casos, el atacante crea reglas de reenvío para recibir mensajes nuevos sin que el usuario lo advierta.
Por eso, proteger el inicio de sesión debe formar parte de una estrategia más amplia.
El despacho necesita revisar sesiones activas, aplicaciones conectadas, permisos y cambios administrativos.
Además, las instrucciones financieras sensibles deben verificarse mediante canales previamente establecidos.
Para entender estos riesgos, consulta nuestro artículo sobre deepfakes y fraude de pagos en despachos jurídicos.
Cómo Implementar Passkeys en un Despacho Jurídico Durante 2026
La transición hacia la autenticación sin contraseñas debe planificarse. No es recomendable activar una nueva función en todas las cuentas sin conocer las necesidades del equipo.
El primer paso consiste en identificar los servicios más importantes.
Normalmente incluyen el correo empresarial, el almacenamiento documental, el software de gestión de expedientes y las herramientas financieras.
También deben considerarse el alojamiento web, el panel de administración de WordPress, el registrador del dominio y las cuentas de proveedores tecnológicos.
Después, es necesario comprobar qué sistemas permiten passkeys, cuáles admiten llaves de seguridad y cuáles todavía dependen de métodos tradicionales.
La transición debe respetar las políticas del proveedor y las limitaciones de cada plataforma.
Prioridades para Correo, Documentos y Cuentas Administrativas
El correo empresarial merece especial atención porque puede utilizarse para restablecer contraseñas de otros sistemas.
Si una persona controla la cuenta principal de correo, podría intentar acceder a servicios conectados mediante procedimientos de recuperación.
Por esta razón, resulta conveniente proteger primero las cuentas de mayor impacto.
Los administradores del entorno tecnológico también deben tener controles reforzados. Una cuenta con permisos amplios puede modificar usuarios, exportar información o cambiar configuraciones.
En los sistemas documentales, el inicio de sesión seguro debe combinarse con permisos que limiten el acceso a los expedientes necesarios.
Una passkey no sustituye el principio de mínimo privilegio.
Si una persona accede legítimamente a una cuenta con permisos excesivos, todavía puede consultar información que no necesita para su trabajo.
También es recomendable utilizar cuentas individuales y evitar compartir accesos entre empleados.
Para organizar los controles generales, revisa nuestra guía de ciberseguridad para despachos jurídicos en 2026.
Plan de Migración a Passkeys en Cuatro Semanas
Durante la primera semana, elabora un inventario de las cuentas críticas y comprueba qué métodos de autenticación utiliza cada una.
Identifica administradores, propietarios de sistemas y cuentas utilizadas para recuperar el acceso a otros servicios.
En la segunda semana, selecciona un grupo pequeño de usuarios y activa passkeys donde exista compatibilidad.
Realiza pruebas en distintos dispositivos y verifica que las credenciales funcionen correctamente.
La tercera semana puede dedicarse a documentar la recuperación de acceso, los procedimientos de sustitución de dispositivos y la baja de empleados.
Comprueba también qué mecanismos alternativos permanecen activos. Una cuenta puede admitir passkeys y continuar siendo vulnerable si conserva una contraseña débil como alternativa.
En la cuarta semana, amplía el sistema a otras personas y ofrece instrucciones breves de uso.
Registra problemas de acceso, solicitudes de soporte y excepciones necesarias.
El objetivo no debe ser conseguir una migración inmediata, sino proteger progresivamente las cuentas más sensibles sin interrumpir la actividad profesional.

Recuperación de Cuentas, Dispositivos Perdidos y Formación
Una dificultad frecuente aparece cuando un empleado pierde su teléfono o cambia de ordenador.
Por esa razón, antes de implementar passkeys debe existir un procedimiento de recuperación que no dependa de una sola persona o dispositivo.
Las cuentas críticas pueden requerir autenticadores de respaldo almacenados de manera segura.
También es necesario establecer quién puede autorizar una recuperación y cómo se verifica la identidad del solicitante.
Un procedimiento débil podría permitir que un atacante evite la protección de la passkey mediante una solicitud fraudulenta al equipo de soporte.
La formación debe explicar qué es una passkey, cómo autorizar correctamente un inicio de sesión y qué hacer ante solicitudes inesperadas.
Además, conviene enseñar al personal a reconocer notificaciones sospechosas y solicitudes de recuperación no iniciadas por ellos.
Cuando una persona abandona el despacho, sus accesos deben revocarse conforme a un procedimiento documentado.
La baja debe contemplar cuentas empresariales, sesiones activas, dispositivos registrados y aplicaciones conectadas.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos actualizó en 2025 sus directrices de identidad digital mediante la serie NIST SP 800-63-4.
Estas orientaciones ofrecen criterios técnicos sobre autenticación, administración de credenciales y niveles de seguridad.
Puede consultar NIST SP 800-63-4: Digital Identity Guidelines.
Las passkeys para despachos jurídicos ofrecen una forma de mejorar la protección frente a determinados ataques de phishing.
Sin embargo, la seguridad no depende únicamente del mecanismo utilizado para iniciar sesión.
La gestión de dispositivos, los permisos, la recuperación de cuentas y la capacitación del equipo siguen siendo elementos fundamentales.
Un despacho pequeño puede comenzar protegiendo sus sistemas críticos y ampliar gradualmente la adopción.
El proceso debe incluir pruebas, documentación, métodos de recuperación y revisiones periódicas.
La autenticación moderna resulta más útil cuando se integra con políticas claras de acceso y protección de información.
Para completar esta estrategia, consulta también nuestros contenidos de ética y ciberseguridad jurídica.
La combinación de tecnología adecuada, supervisión y prácticas operativas puede fortalecer la confidencialidad y la continuidad del trabajo legal.
Este artículo tiene fines educativos y no constituye asesoramiento profesional individualizado ni una garantía de seguridad informática.